Las señales de un correo de suplantación, cómo comprobar en tu área de cliente si lo que te piden es real, y qué hacer si ya has metido tu contraseña.
Cada semana llegan correos que dicen ser de Netebu o «del servidor de correo»: que tu buzón está lleno, que tu dominio caduca hoy, que hay mensajes retenidos o que tienes que «validar» la cuenta. Ninguno lo es. Esta guía te da la regla para no caer y los pasos si ya has caído.
Antes de empezar
- Netebu te escribe desde direcciones acabadas en
@netebu.com, y todo lo que te pide se puede ver sin pulsar ningún enlace: entrando en tu área de cliente y mirando tus facturas, tus dominios y tus tickets. - Netebu nunca te pide una contraseña por correo, nunca te manda a pagar fuera de
netebu.comy nunca te pide «verificar» o «reactivar» un buzón. Un buzón lleno se ve en tu panel, no en un enlace.
Paso a paso
-
Mira la dirección real del remitente, no el nombre. Un correo puede decir «Netebu» o «Soporte» y venir de
algo@dominio-raro.com. En el móvil, toca el nombre para verla entera. Si no acaba en@netebu.com, no es nuestro. Y ojo con los parecidos:netebu-soporte.comonetebu.com.otracosa.netno sonnetebu.com. -
Mira a dónde lleva el enlace antes de pulsar. Pasa el ratón por encima sin hacer clic (en el móvil, mantén pulsado) y lee la dirección que aparece. Tu área de cliente está en
https://netebu.com/clientarea.phpy tu webmail enhttps://webmail.tudominio.es, o en el menú Más → Webmail de netebu.com (Cómo entrar al webmail y qué puedes hacer desde él). Cualquier otra cosa, aunque el diseño sea calcado, es falsa.
-
Busca las señales típicas: prisa y amenaza («en 24 horas perderás tu cuenta»), un saludo genérico en vez de tu nombre, faltas de ortografía, un asunto con «URGENTE», un adjunto que no esperabas, y un enlace para «entrar» o «pagar» que no es el tuyo. Con dos de estas ya tienes bastante.
-
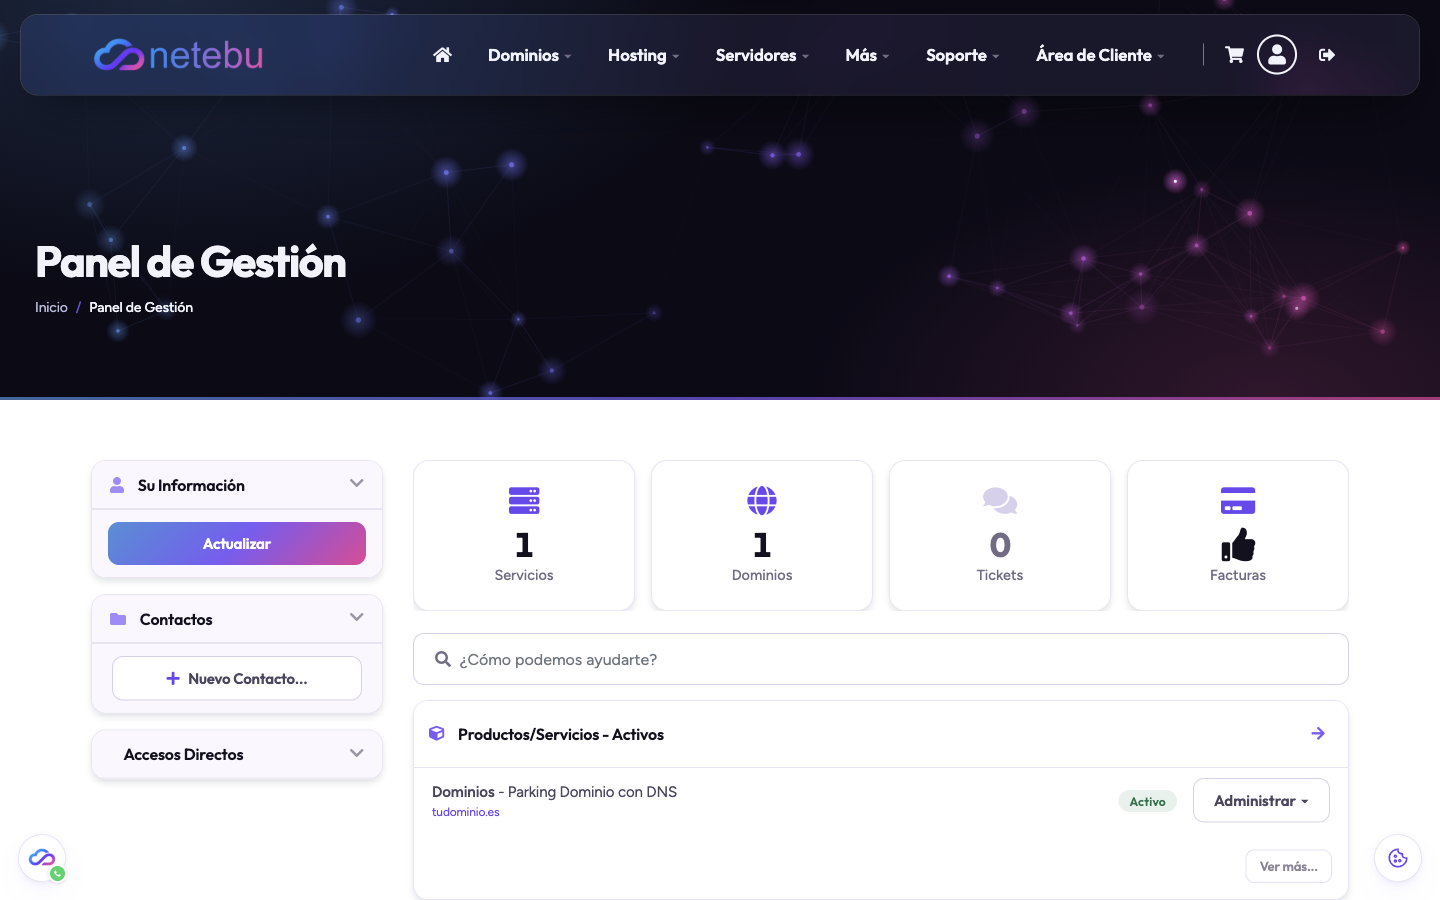
Compruébalo por tu cuenta. No respondas ni pulses: abre el navegador, escribe
netebu.com, entra en tu área de cliente y mira si de verdad hay una factura pendiente (Facturas: dónde verlas, cómo pagarlas y por qué puede no llegar), un dominio a punto de caducar (Cuándo caduca tu dominio y cómo renovarlo) o un ticket abierto (Cómo abrir un ticket de soporte y que se resuelva a la primera). Si en tu área no aparece, el correo es falso.
-
Deshazte de él. Márcalo como spam en tu programa de correo o en el webmail para que el filtro aprenda (Cómo configurar el filtro antispam de tu buzón) y bórralo. Si quieres que lo veamos, reenvíanoslo como adjunto en un ticket: así conservamos las cabeceras y podemos revisarlo.
-
Si ya has pulsado y has escrito tu contraseña, actúa hoy: cambia la contraseña del buzón (Cómo cambiar o recuperar la contraseña de un buzón de correo) y, si usaste la del área de cliente, también esa (Qué hacer si no recuerdas la contraseña del área de cliente); activa la verificación en dos pasos (Cómo activar la verificación en dos pasos en tu área de cliente); entra en el buzón en Plesk y revisa que nadie haya añadido un Reenvío a otra dirección (Cómo reenviar el correo a otra dirección); y avisa a tus contactos por si reciben correos tuyos que no has enviado.
Cómo comprobar que ha funcionado
Después de cambiar las contraseñas, tu programa de correo te pedirá la nueva y el atacante se queda fuera. En Plesk → Correo, ningún buzón tiene un reenvío que tú no hayas puesto, y en Mis Tickets de Soporte no hay ningún ticket que no reconozcas.
Si algo falla
- Te llegan rebotes de correos que no has enviado: alguien está usando tu dirección como remitente falso, sin tener tu contraseña. Comprueba que SPF, DKIM y DMARC estén bien (Cómo comprobar que tu correo llega con SPF, DKIM y DMARC) para que los demás servidores rechacen esas copias.
- Tu buzón ha empezado a enviar spam de verdad: el límite de envío por hora lo frena (Cuántos correos puedes enviar al día), pero no lo arregla: cambia la contraseña y revisa los dispositivos donde está configurada.
- Dudas de si un correo de Netebu es real: abre un ticket desde tu área de cliente (Cómo abrir un ticket de soporte y que se resuelva a la primera) y pregúntanos. Preferimos diez preguntas a una contraseña robada.